
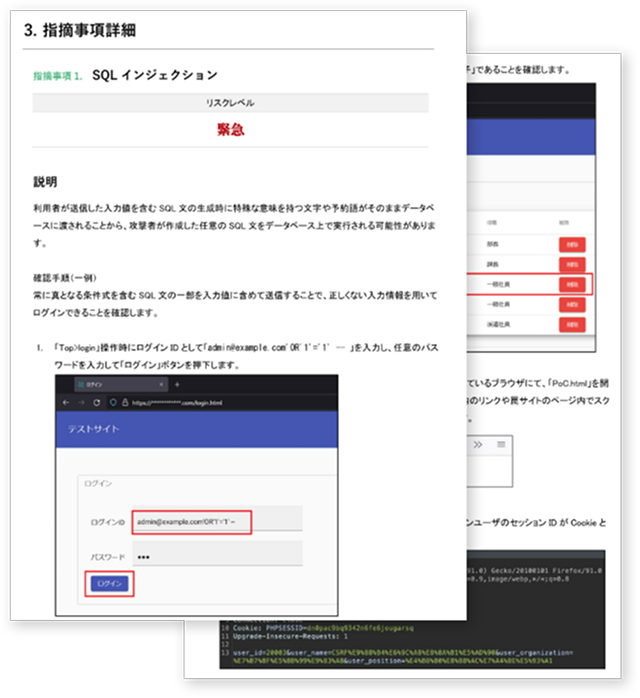
報告書の内容
- 診断概要
- 結果サマリ
-
- 総合評価
- リスクレベル別評価
- 指摘事項詳細
-
- リスクの説明
- 確認手順
- 想定される影響
- 推奨される対策方法
英語での報告書作成も可能ですので、ご相談ください。
GMOサイバーセキュリティ byイエラエのWebアプリケーションの脆弱性診断は、
Webサイトやシステムに潜むセキュリティ上の問題点を検出、評価、報告するサービスです。
SQLインジェクションやクロスサイトスクリプティングなどの入出力処理の脆弱性や、認証・認可の脆弱性など、
外部からの攻撃に悪用されやすい点を洗い出し、リスクの高い箇所を特定します。

※ 出典:ITR「ITR Market View:サイバー・セキュリティ・コンサルティング・サービス市場2025」 Webアプリケーション脆弱性診断サービス市場、スマートフォンアプリケーション脆弱性診断サービス市場、ペネトレーションテストサービス市場:ベンダー別売上金額シェア(2025年度予測)
フロンティアAIと、世界トップクラスのホワイトハッカーの知見を掛け合わせ、全プランで診断の精度と深度を高めます。
「AIホワイトハッカー byGMO」とは、当社独自に開発したAIモデルまたは一般に利用可能なフロンティアAIモデルを、独自のハーネスとホワイトハッカーの知見と組み合わせて活用するAI基盤です。
| ネットde診断for Webアプリ | クイック診断 | フォーカス診断 | フルスコープ診断 | |
|---|---|---|---|---|
| こんな方に | 開発速度を落とさず、自社で安価に定期診断したい | 公開前の検証環境を、安さ/早さ重視で簡易確認したい | 開発を外注していて、どこが危険か判断しにくい | 監査・証明向けに全診断項目を実施したい/毎年同条件で定期診断したい |
| 価格 | 16,500円〜/月 | 30万円 | 60万円〜 | お見積もり |
| 納期 | 契約後、即時ご利用可能 | 最短3営業日 | 最短5営業日 | 規模により変動 |
| 診断環境 | 検証 本番 | 検証 本番 | 検証 本番 | 検証 本番 |
| 診断の進め方 | ツールが自動探索・自動診断 | AI基盤が自動探索・診断 | 専門家が対象を選定し、ツール+手動で診断 | 専門家がお客さまと合意した範囲を、ツール+手動で診断 |
| 診断の深さ・網羅性 | ツール規定の自動診断項目 | 主要な脆弱性に絞り最速で確認 | ハイリスクな脆弱性を中心に診断 | 当社の全診断項目を100%実施 |
| 詳細・お問い合わせ | 詳細を見る | お問い合わせ | お問い合わせ | お問い合わせ |
※ 価格はすべて税抜です。 ※「検証環境」は、公開前のテスト用・ステージング環境を指します。

セキュリティの専⾨家ではなくても
分かりやすい診断レポート

診断実績数16,000件
ハッキングコンテストで世界1位※を獲得
世界トップクラスのホワイトハッカーが診断
※2023年〜2025年 DEF CON Cloud Village CTF:世界1位

ASVSやOWASP TOP 10など
国際的な基準に対応
情報セキュリティサービス基準に適合
英語での報告書作成も可能ですので、ご相談ください。

個人情報というデータを取り扱うため、セキュリティをより意識するような企業、機関での実績があるところを注視していました。GMOサイバーセキュリティ byイエラエを選定したのは金融系、公共・政府機関での診断実績に加え「0day脆弱性」の発見という多くの実績が非常に魅力的でした。
セキュリティベンダーの報告書の中には、内容がセキュリティ担当向けであり、開発者に伝わりづらい報告書もあります。イエラエ社の報告書は、再現手順や脆弱性の影響、対策方法について、開発者が読んでも納得できるわかりやすい記述となっています。皆でセキュリティを担保していくという理想のチーム作りを行う上でも、イエラエ社のセキュリティ診断が適していると感じました。

ツールの選定に当たりいくつかのサービスも比較検討いたしましたが、技術的な部分以外にも、国産ツールであるわかりやすさや検証時の丁寧で迅速なサポートが決め手となりネットde診断の導入を決めました。
診断対象となる画面遷移やAPIの「リクエスト数」を基準に見積りを算出します。動的な遷移の数やURL数を診断対象のリクエスト数としてカウントし、対象範囲が確定した時点で正式なお見積りをご提示します。
規模に関わらず診断を推奨しています。サイト規模が小さくても、保有する情報や機能によっては情報漏えい等のリスクがあるためです。
はい、必要です。WAFやIPS等を導入していても、設定次第では攻撃者に侵入されるリスクが残るため、機器の有無に関わらず脆弱性の有無を確認することを推奨しています。システム開発を委託されている場合も、開発エンジニアとセキュリティ診断の専門エンジニアでは知見が異なるため、「対策」と「診断」は別物としてご実施いただくことをお勧めします。
SQLインジェクションやクロスサイトスクリプティング(XSS)、OSコマンドインジェクションなど、OWASP Top10に準拠した項目を診断します。例えばファイルアップロード機能がある場合は、不正なファイル形式のアップロードによるサーバー乗っ取りや罠ページ設置といった脆弱性の有無を確認します。
脆弱性診断は悪意ある攻撃を模した通信を行うため、システムへの影響を完全にゼロにすることはできません。
特に独自開発のWebアプリケーションでは、実装内容によって疑似的な攻撃が障害につながる可能性も否定できません。そのため、本番環境ではなく検証環境やステージング環境での実施を推奨しています。
はい、各種報告書サンプルをご用意していますのでお問い合わせください。
当社のWebアプリケーション診断
は経済産業省の定める情報セキュリティサービス基準に適合したサービスとして「情報セキュリティサービス台帳」に登録されています。
サービス名:脆弱性診断サービス[ペネトレーションテスト(侵入試験)サービス含む]
登録番号:019-0004-60
019-0004-60
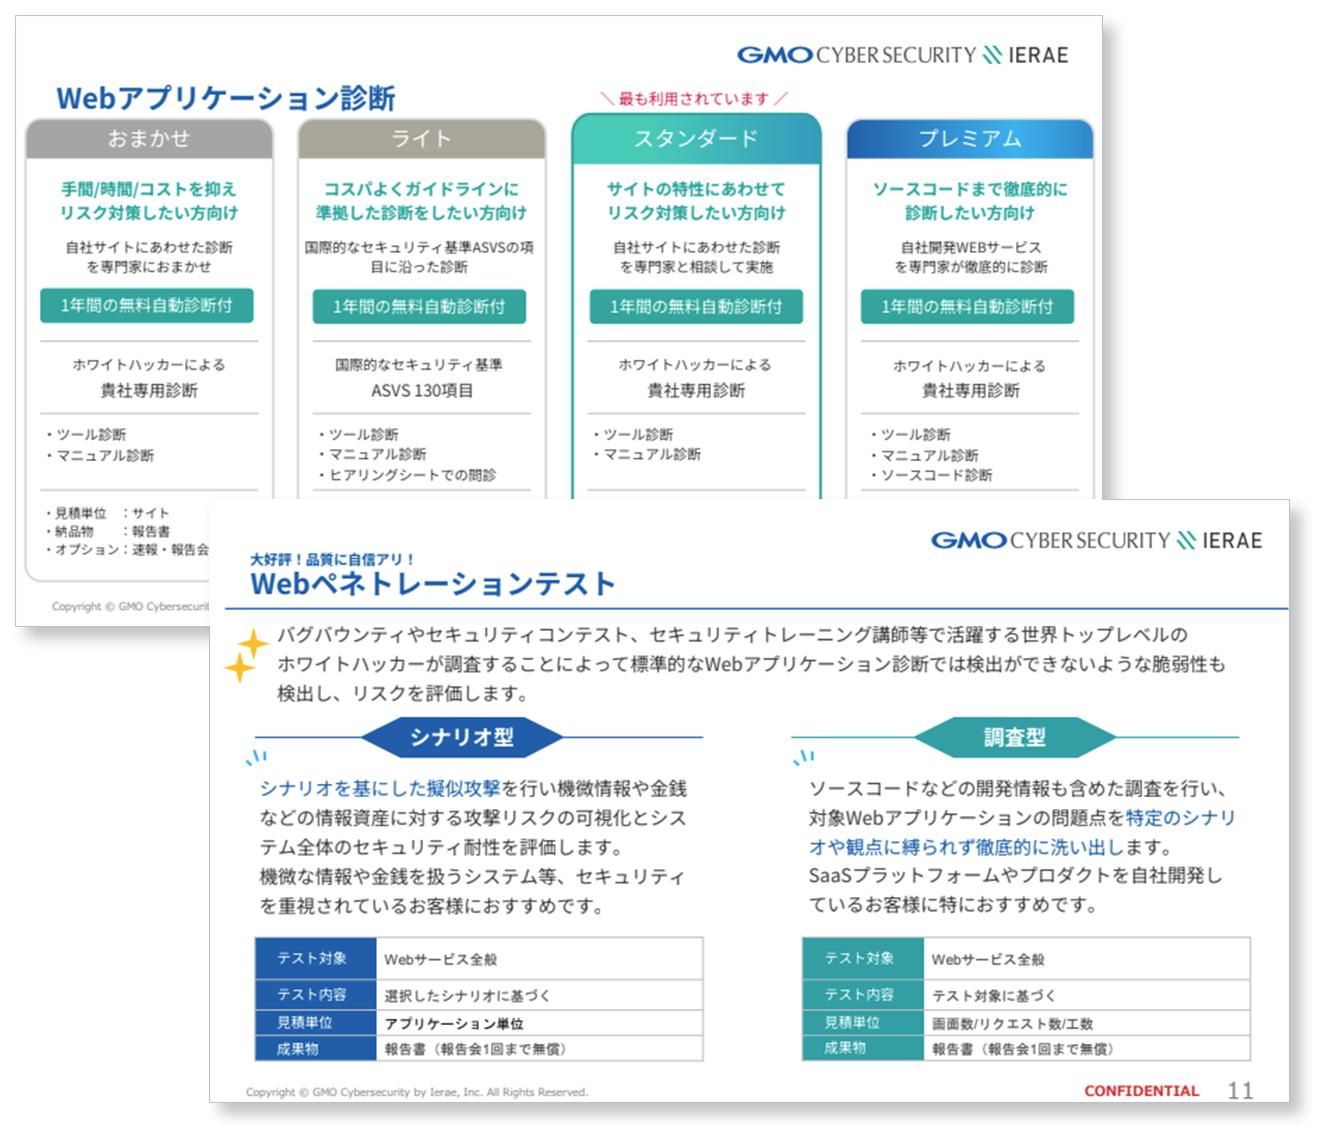
Webサービスやアプリにおけるセキュリティ上の問題点を解消し、
収益の最大化を実現する相談役としてぜひお気軽にご連絡ください。
疑問点やお見積もり依頼はこちらから
お見積もり・お問い合わせセキュリティ診断サービスについてのご紹介
資料ダウンロード