2026年10月8日(木)、外部公開IT資産を自動で棚卸し・可視化するアタックサーフェス管理(ASM)ツール 「GMOサイバー攻撃ネットde診断 ASM」に、自社ドメインのメールアドレスをIDとして社外サービスで利用している場合の認証情報の漏えいを検知するオプションを追加しました。
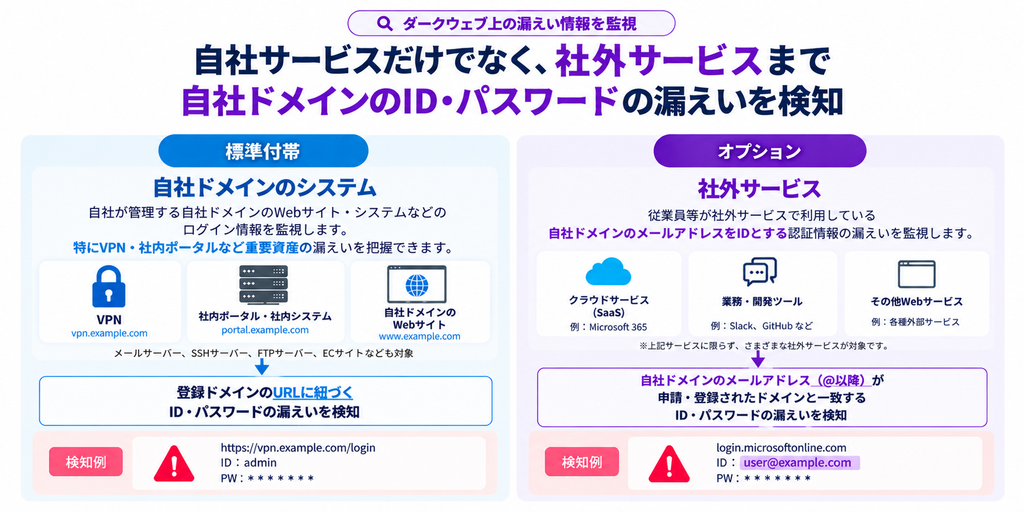
従来の標準機能では、VPNや社内ポータル、自社Webサイトなど、自社が管理するサービスの漏えい情報を把握していました。
新しいオプションでは、漏えいしたIDが自社ドメインのメールアドレスかどうかを照合します。これにより、Microsoft 365などのクラウドサービス、Slack・GitHubなどの業務・開発ツールをはじめ、社外サービスで利用したID・パスワードの漏えいも検知対象になります。
オプションの利用には、お申し込みと対象ドメインの申請・登録が必要です。詳細はお問い合わせください。