脆弱性診断を内製化する方法|メリット・コスト・外部委託との使い分けを解説
自社でWebアプリケーションを開発する企業や開発会社の間で、脆弱性診断を自社で行う「内製化」への関心が高まっています。AIの進化によりバイブコーディングが急速に広がり、コーディングそのものに工数がかからなくなったことでリリースの頻度が増え、外部委託による診断の費用や待ち時間が課題になるケースもあるためです。
本記事では、脆弱性診断の内製化について、メリットとデメリット、外部委託との使い分け、進め方やツールを選ぶ基準を解説します。
目次
脆弱性診断の内製化とは
脆弱性診断の内製化とは、セキュリティベンダーに委託していた脆弱性診断を、自社の担当者が診断ツールなどを使って行うことです。ここでは、内製化が検討されている背景と、外部委託との違いを解説します。
内製化が検討されつつある背景
内製化が検討される背景には、リリースの頻度が上がっていることがあります。アジャイル開発のように短い周期で改修とリリースを繰り返す開発では、そのたびに外部へ診断を依頼すると、開発のスピードに追いつきにくいことが課題です。
また、開発と運用の工程に最初からセキュリティを組み込む「DevSecOps」の考え方も注目されています。DevSecOpsは、開発(Development)、セキュリティ(Security)、運用(Operations)を一体として進める考え方です。開発工程の中で繰り返し診断するには、自社で診断を実施できる体制が役立ちます。納品前に自社で診断したいというニーズは、顧客にシステムを納品する開発会社にも共通です。
IPA(独立行政法人情報処理推進機構)のWebサイトで「脆弱性診断内製化ガイド」を紹介するページでも、内製化への関心が高まっていると説明されています。脆弱性の増加やリリースサイクルの高速化により、外部発注では対応しきれないケースが増えつつあるためです。
出典:IPA「脆弱性診断内製化ガイド」(中核人材育成プログラム卒業プロジェクト第8期生)
脆弱性診断の内製化と外部委託の違い
内製化と外部委託の主な違いは、診断や報告書の作成を誰が担い、どこに費用が発生するかです。対象の整理、診断、結果の報告、修正、再診断という基本的な流れは、どちらも変わりません。それぞれで発生する費用は、次のとおりです。
- 外部委託:セキュリティベンダーが行う診断や報告書の作成に対する委託費用
- 内製化(ツール):ツール利用料と、診断を設定・実行し結果を確認する担当者の人件費
報告書の作成機能があるツールなら、資料をまとめる負担を減らせます。内製化で委託費用を抑えられる場合もありますが、社内の作業時間まで含めて比べることが大切です。なお、検出された脆弱性の修正や対応の判断は、外部委託でも基本的に自社が担います。そのため、どちらの方法でも、結果を受けて対応する社内体制が必要です。
脆弱性診断ツール ネットde診断 for Webアプリ
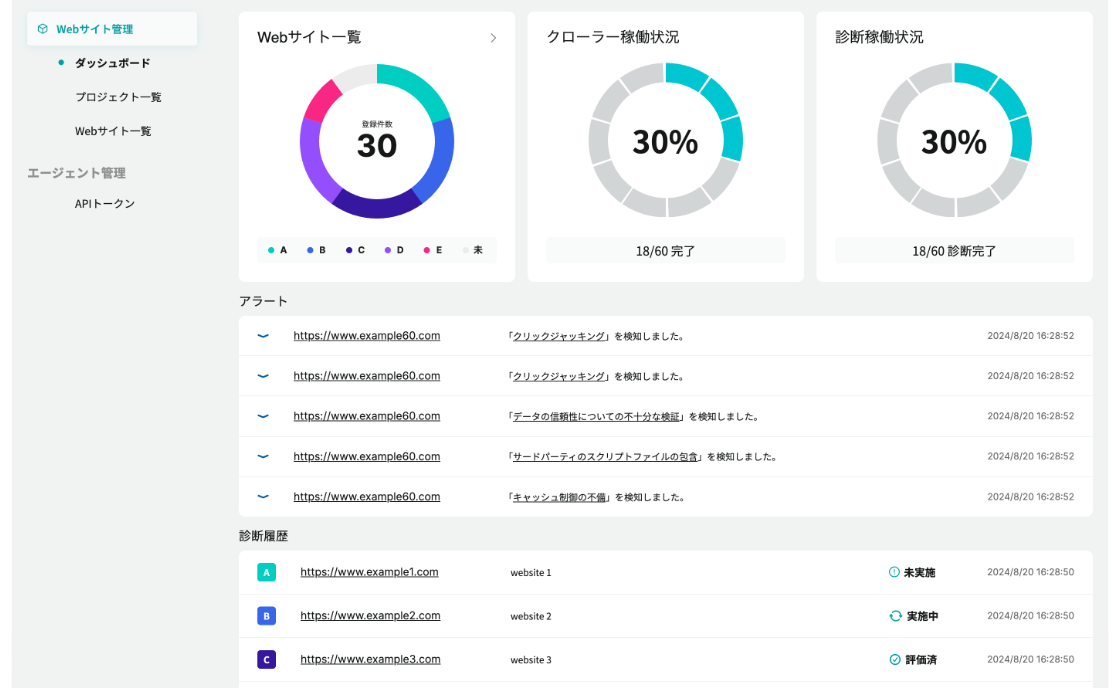
ネットde診断 for Webアプリは、毎月定額でいつでも診断できる脆弱性診断ツールです。
サービス資料では、診断範囲や診断結果のイメージをご確認いただけます。
脆弱性診断を内製化するメリットとデメリット
内製化には費用とスピードの面で利点がある一方、運用負担が増え、診断できる範囲にも限界があります。導入を検討する前に、両方を押さえておきましょう。
メリットは診断費用の抑制とリリース前診断の迅速化
内製化の主なメリットは、診断費用を抑えやすいことと、開発のペースに合わせて素早く診断できることです。
- 実施頻度や契約条件によって診断費用を抑えやすい
- 発注や日程調整にかかる時間を減らせる
- 改修やリリースに合わせて診断しやすい
定額制のツールであれば、契約範囲内で診断回数が増えるほど、1回あたりのツール利用料は下がります。外部委託時のように、診断のたびに見積もりを取ったり、ベンダーと日程を調整したりする手間もかかりません。自社のスケジュールで実行できるため、小さな機能追加やリリース直前の修正にも、必要なタイミングで診断を実施できます。修正後の再診断もすぐに行えるので、脆弱性が解消されたかを短いサイクルで確かめられます。
このほか、診断で得た知見が社内に蓄積される点も利点です。
デメリットは担当者の負担増と自動診断の検出限界
内製化のデメリットは、社内の運用負担が増えることと、ツールだけでは見つけにくい脆弱性があることです。
- 設定や結果確認などの運用負担が生じる
- 結果の判断や修正には知識が必要になる
- 業務仕様に依存する不備など、自動診断だけでは確認しにくい領域がある
ツールの初期設定や定期的な実行、診断結果を確認する作業は、自社の担当者が行います。検出された内容が本当にリスクになるのか、どう修正すべきかを判断するには、一定のセキュリティ知識が求められます。
ツールの結果には、実際には問題がない箇所を脆弱性として検出する「誤検知」が含まれる可能性もあるため、見極めが必要です。また、権限の設定不備など、ビジネスロジックに起因する脆弱性はツールだけでは検出が難しい領域です。
担当できる人材の確保や育成にかかる負荷も、あらかじめ見込んでおく必要があります。
脆弱性診断における内製化と外部委託の使い分け
内製化と外部委託のどちらを選ぶかは、費用、社内体制、診断に求める内容から判断します。主な違いは次のとおりです。
| 比較軸 | 内製化(ツール診断) | 外部委託(ツール+手動診断) |
|---|---|---|
| 価格 | 定額制では、契約範囲内で診断回数が増えるほど1回あたりのツール利用料を抑えやすい | 診断対象の規模や深さに応じて、実施のたびに費用が発生する |
| ビジネスロジック | 権限の設定など、仕様に依存する脆弱性はツールだけでは検出が難しい | 診断員が仕様を踏まえながら、ビジネスロジックを考慮して診断できる |
| リードタイム | 契約後は自社のタイミングで診断を始められる | 見積もりや日程調整などのリードタイムが発生する |
| 診断頻度 | 改修やリリースのたびに繰り返し診断しやすい | 年1回や大規模改修の前など、節目のスポット診断に向く |
| エラーハンドリング | 診断中のエラーへの対応は自社で行う | 診断員が状況に応じてエラーに対応しながら診断する |
内製化が向いている場面
改修やリリースの頻度が高いシステムや、診断対象のサイトが複数ある場合は、内製化が向いています。ツール利用料と社内の運用工数はかかるものの、診断頻度が高いほど費用対効果は高まりやすくなります。軽微な改修のたびに外部へ依頼する時間や費用が負担になっている企業にとって、内製化は有力な選択肢です。
納品のたびに診断が必要な開発会社も、自社で診断を回せると、納期に合わせて診断と修正を進めやすくなります。一方、診断が年1回程度で足りるシステムなら、外部委託のほうが費用対効果が高い場合もあるため、頻度を踏まえた比較が必要です。
外部委託が向いている場面
権限の確認など、ビジネスロジックを考慮した診断が必要な場合は、専門家による外部委託が適しています。診断員がシステムの仕様を踏まえながら、ツールでは見つけにくい脆弱性を探します。重要な情報を扱うシステムの初回リリースや、大規模な改修の前も、手動診断で詳しく確認したい場面です。
監査や取引先への説明に向けて、第三者による評価報告書が求められる場合も、外部委託が選択肢になります。
内製化と外部のハイブリッド運用がおすすめ
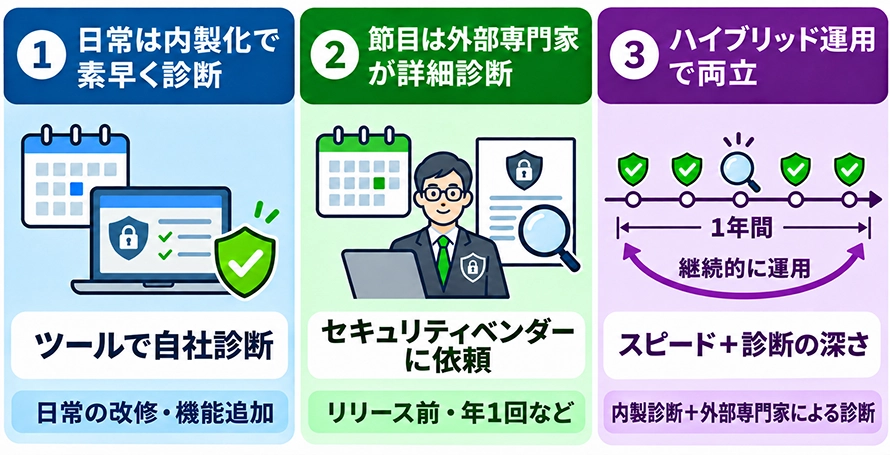
費用とスピード、診断の深さを両立するには、内製化と外部委託を組み合わせた「ハイブリッド運用」が有効です。
日常の改修や機能追加では、ツールを使って自社で素早く診断します。大規模な改修のリリース前や年1回などの節目には、外部のホワイトハッカーをはじめとした専門家に詳細な手動診断を依頼すべきでしょう。
役割を分ければ、開発のスピードを保ちながら、ツールでは見つけにくい脆弱性も確認できるのが利点です。
脆弱性診断の内製化を進める4つのステップ
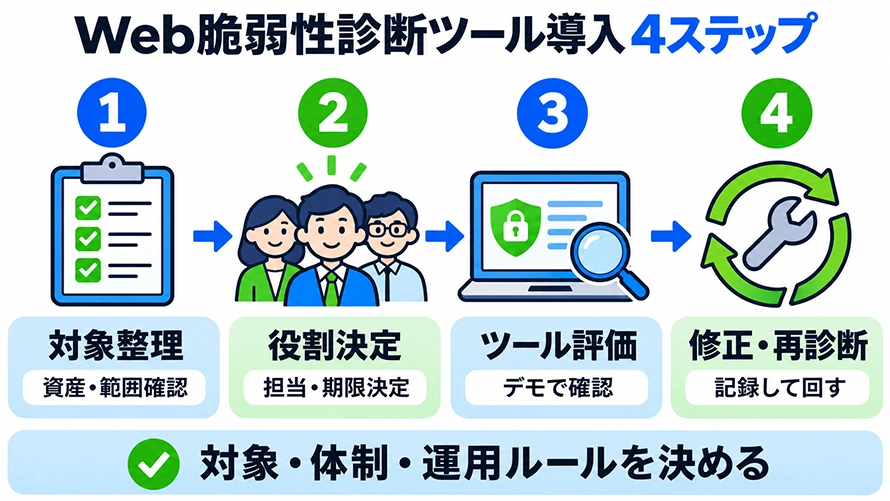
内製化を定着させるには、ツールを導入する前に、対象と体制、運用のルールを決めておくことが大切です。ここでは、内製化を進める4つのステップを解説します。
ステップ1:診断対象の棚卸しと優先順位付け
最初に、自社が保有するWebアプリケーションを棚卸しし、診断する対象と優先順位を決めます。資産ごとに整理したいのは、管理者、外部公開の状況、扱う情報、重要な機能です。ツールで診断しない範囲も、併せて決めておきます。
開発会社が納品先の環境を診断する場合は、診断の許可や実施してよい範囲、時間帯といった条件を事前に確認します。検証環境で診断するときは、本番環境と同じように画面を遷移できる構成か、診断に必要なデータがそろっているかも確かめておくと安心です。
ステップ2:担当者と役割の決定
次に、ツールを実行する人、結果を判断する人、脆弱性を修正する人を決めます。
実務の担当者に加え、対応期限を決め、修正の見送りを承認する責任者も置きます。専任の担当者を置けない場合は、開発担当者が兼務しても構いません。大切なのは、決めたルールを現場に伝え、運用の中で守られる状態をつくることです。ただし、「危険度Medium以上は必ず3日以内に修正」のような厳しすぎるルールは、現場で迂回されたり無視されたりするおそれがあります。危険度に応じた対応期限は設けつつ、現場の運用を助ける現実的な内容にしましょう。担当者がツールの使い方や脆弱性の基礎を学ぶ機会も、併せて確保しておきます。
ステップ3:内製化ツールの選定とデモ診断
候補のツールを絞り込み、自社の環境でデモ診断を行って評価します。
評価で重要なのは、結果の読みやすさだけでなく、運用に耐えられるかという視点です。主な確認ポイントは次のとおりです。
- ログイン後の画面まで巡回できるか
- 診断されずに残った箇所がないか
- 誤検知の確認にどの程度の工数がかかるか
- 診断にかかる時間が開発のスケジュールに収まるか
- 修正に必要な情報が提供されるか
ステップ4:検出から修正・再診断までの運用サイクルを策定
最後に、脆弱性の検出から修正、再診断までの運用サイクルを決めます。
診断結果は課題管理ツールなどに登録し、担当者、対応期限、再診断の結果を記録します。検出された脆弱性に対応の優先順位を付ける作業は、一般に「トリアージ」と呼ばれるものです。優先順位は、ツールが示す危険度だけでは決めません。システムが外部に公開されているか、事業への影響、修正にかかる工数なども重要なファクターになります。なお、脆弱性がある機能で扱う情報の重要度も、考慮すべき要素です。判断の基準をあらかじめ文書にしておくと、担当者が替わっても同じ考え方で対応できます。
関連記事:脆弱性管理とは?実施プロセスや運用のポイント、脆弱性診断との違いを解説
内製化に向く脆弱性診断ツールの条件と選び方
内製化に使うツールは、機能の多さだけでなく、社内で無理なく運用できるかで選ぶことが大切です。Webアプリケーションを自動で診断するツールには、次のような共通する課題があります。
- 診断にかかる時間
- 認証後の画面への対応
- 診断項目の網羅性
- 誤検知・検知漏れ(偽陽性・偽陰性)の程度
- クローリング(ページの自動巡回)の精度
- 診断対象が多いときの絞り込み方
これらの点も、ツールを比べる際の判断材料です。ここでは、内製化の観点で確認したい3つの条件を解説します。
診断結果がわかりやすく修正につなげやすいか
ツールを選ぶときは、検出した脆弱性の影響と対策がわかりやすく示されるかを確認します。
脆弱性の名前が並ぶだけでは、開発者はすぐに修正に着手できません。再現コード(検出した脆弱性を再現するためのコード)など、修正の確認に使える情報が出力されるかも見ておきます。設定や結果の判断に迷ったとき、日本語で問い合わせできる窓口があるかも重要なポイントです。
リリース前の環境やログイン後ページも対応可能か
リリース前の検証環境や、アクセスを制限した環境を診断できるかを確認します。
社内ネットワークにあるシステムを診断したい場合は、内部ネットワークへの対応状況も事前に確かめておきましょう。会員ページや管理画面など、ログインが必要なページを診断できることも欠かせません。シングルサインオンを使う構成や、ログイン画面と会員ページでドメイン・サブドメインが異なる構成でも、巡回と診断ができるかをデモ診断で確かめておきます。
診断回数と料金体系がリリース頻度に合うか
料金体系が、自社で開発・リリースする頻度に合っているかを比較します。
確認したいのは、月に診断できる回数の上限や、定額制か従量課金制かという点です。診断対象のサイトが増えたときに、料金がどう変わるかも見ておきます。
複数のツールを比べる際は、対象範囲、診断頻度、診断の深さといった条件をそろえて費用を算出することが大切です。
関連記事:脆弱性診断ツールの種類や選び方|タイプ別の比較表付き
セキュリティ専任者がいない組織で内製化する方法
セキュリティの専任者がいない組織でも、開発担当者の兼務と役割分担によって内製化を始められます。ただし、診断結果を確認し、修正まで進める体制は欠かせません。
- 開発担当者が実務を兼務し、対応を判断する責任者を決める
- 最初から全システムを対象にせず、対象を絞って小さく始める
- 結果を理解しやすいツールと、導入時の支援を活用する
- 社内で判断できない問題は、外部の専門家に相談する
小さく始める場合は、対象を絞って診断から修正、再診断までを一通り回します。手順と判断の基準を固めてから、対象を広げていきます。
導入を検討する際は、ツールのサポートがどこまで対応しているかを確認しておくと安心です。使い方の問い合わせだけに対応するサービスもあれば、診断結果の解釈まで相談できるサービスもあります。社内で判断できない検出結果は、外部の専門家による手動診断で確かめる方法もあります。
GMOイエラエの脆弱性診断ツール/診断サービス
内製化を進める上で役立つのは、開発サイクルに合わせて繰り返し使えるツールと、節目で深く確認する専門家による診断を組み合わせることです。GMOサイバーセキュリティ byイエラエでは、内製化に使える診断ツールと、専門家による脆弱性診断サービスを提供しています。
GMOサイバー攻撃ネットde診断 for Webアプリ
ネットde診断 for Webアプリは、月額16,500円(税抜)から利用できる、Webアプリケーション向けのクラウド型脆弱性診断ツールです。
ログイン機能があるアプリケーションや、シングルサインオンを使う環境、複数のドメインやサブドメインにまたがるアプリケーションも診断対象です。診断結果には再現コードが出力されるため、脆弱性の再現や修正後の確認を開発者自身で進められます。業界標準ツールのシグネチャ(脆弱性を検出するための判定基準)を1から再実装し、誤検知・過検知を抑えている点も特長です。
導入から利用開始までの流れと期間
ネットde診断 for Webアプリの導入は、お見積もりとデモ診断のご案内から始まります。実際の画面や診断結果のイメージを確認した上で、ご契約いただく流れです。
ご利用開始時には、オンボーディングで運用の立ち上げを支援します。インストールは不要で、ご契約後は診断対象を登録すれば、Web上からすぐに診断を始められます。自社の環境で使えるかを確かめたい場合は、トライアル可能ですのでご相談ください。
Webアプリケーション診断サービス
大規模な改修のリリース前や年1回などの節目には、専門家によるWebアプリケーション診断をご活用ください。ツールの自動診断に加えて、専門家が手動で診断することで、権限の設定不備などツールでは見つけにくいビジネスロジックの脆弱性まで確認します。料金は30万円(税抜)からです。
経済産業省が定める「情報セキュリティサービス基準」に適合したサービスとして「情報セキュリティサービス台帳」に登録されているため、監査や取引先への説明に使える第三者評価としても役立ちます。
監修:GMOサイバーセキュリティ byイエラエ 編集部

企業の情報セキュリティ担当者や開発者向けに、サイバーセキュリティに関する情報を発信しています。